在数字化时代,网络与信息安全已成为企业运营的基石。网络与信息安全调查表(或称评估表)与专用安全软件开发是两项紧密关联、相互支撑的核心工作。调查表用于系统性地发现风险、评估现状,而软件开发则是将安全控制措施落地、实现主动防御的技术手段。本文将探讨两者的内涵、关联及实践要点。
一、网络与信息安全调查表:风险发现的“体检单”
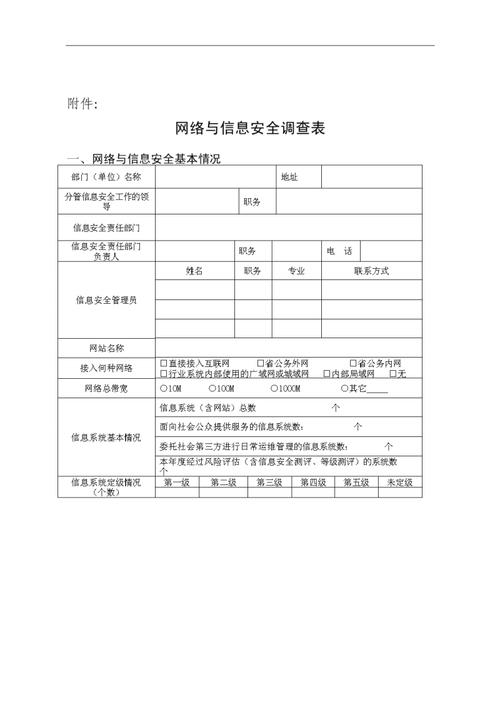
网络与信息安全调查表是一套结构化的问卷或检查清单,用于评估组织在技术、管理和物理环境层面的安全状况。其目的包括:识别合规差距(如等保2.0、ISO 27001)、排查潜在漏洞、了解员工安全意识水平,以及为安全建设规划提供数据基础。
一份典型的调查表通常覆盖以下维度:
- 资产管理:是否清晰掌握信息资产清单?是否有分类分级?
- 访问控制:身份认证机制是否健全?权限是否遵循最小化原则?
- 边界防护:防火墙、入侵检测/防御系统是否部署并有效?
- 终端安全:防病毒、补丁管理、移动设备管理是否到位?
- 数据安全:传输与存储加密、备份恢复策略是否落实?
- 安全运维:日志审计、漏洞扫描、应急响应流程是否建立?
- 人员安全:安全培训频率、离职流程中的权限回收等。
调查表的设计应注重可操作性,问题尽量具体、可验证。例如,不仅问“是否有防火墙”,还应追问“防火墙规则是否每季度评审一次”。调查结果可用于生成风险热图,指导后续安全投入的优先级。
二、网络与信息安全软件开发:从评估到落地的技术支撑
安全软件开发并非泛指所有软件,而是指专门用于保障网络与信息安全的工具或系统,以及将安全能力嵌入到软件开发生命周期(SDLC)中的实践。常见的安全软件类型包括:
- 安全管理平台(SIEM/SOC):集中收集日志、关联分析、告警响应。
- 漏洞扫描与管理工具:自动发现系统、网络和Web应用漏洞。
- 身份与访问管理(IAM)系统:实现统一认证、单点登录和权限治理。
- 数据防泄漏(DLP)与加密软件:保护敏感数据在传输和存储中的安全。
- 终端检测与响应(EDR):监控终端行为,检测高级威胁。
- 安全编排自动化与响应(SOAR):自动化处置重复性安全事件。
在开发这类软件时,必须将安全原则内置于设计之中:
- 威胁建模:在设计阶段识别潜在攻击面,如使用STRIDE方法。
- 安全编码规范:防范注入、跨站脚本、缓冲区溢出等常见漏洞。
- 依赖安全管理:持续扫描第三方组件漏洞,及时更新。
- 安全测试:包括静态代码分析(SAST)、动态应用测试(DAST)和渗透测试。
- 安全更新机制:确保软件自身能够安全地接收补丁和升级。
开发调查表类的管理工具时,应支持自定义问卷模板、自动评分、结果导出与趋势分析,方便安全团队定期开展评估并追踪改进效果。将调查表的数据与安全管理平台联动,可实现从发现到处置的闭环。
三、两者的结合:以评估驱动开发,以开发固化评估
调查表与安全软件开发并非孤立。一方面,调查表中暴露的共性问题(如日志缺失、权限混乱、补丁滞后)可直接转化为软件需求,驱动开发团队构建相应的安全功能或管理工具。例如,若调查发现多个系统缺乏集中日志审计,则可立项开发或采购日志管理平台。
另一方面,安全软件可以为调查表提供自动化数据采集能力。例如,通过部署的资产管理工具,验证调查表中资产清单的准确性;通过漏洞扫描器输出,自动填充漏洞管理相关问题。这种联动能提升调查的效率和客观性,减少人工填报的偏差。
四、实践建议
- 定期开展调查:至少每年一次全面评估,在重大变更(如上新系统、并购)后追加专项调查。
- 软件开发右移安全:将安全要求写入需求文档,纳入CI/CD流水线,实现“安全即代码”。
- 优先自动化:对于可量化指标(如补丁覆盖率、弱口令数量),尽量通过工具自动采集,减轻填报负担,确保数据真实。
- 注重人员意识:再好的工具也依赖人。调查中应包含安全意识相关问题,并通过钓鱼演练等方式加以强化。
- 形成持续改进循环:将调查结果、安全软件告警与事件响应数据整合,定期度量安全态势指数,指导下一轮规划。
网络与信息安全调查表是摸清家底、识别风险的“探照灯”,网络与信息安全软件开发则是构筑纵深防御的“工具箱”。两者相辅相成,结合使用方能在复杂威胁环境中实现动态、主动的安全治理。