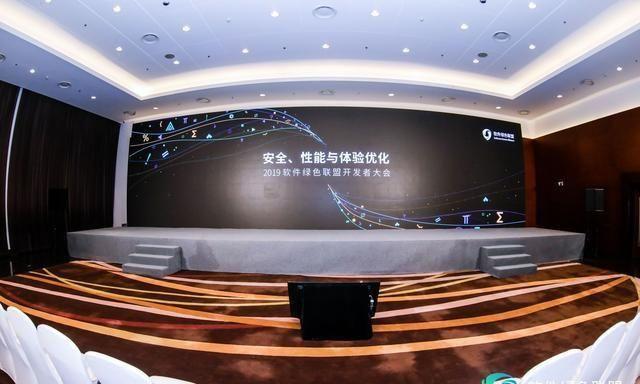
2019年,以“构筑信息安全新长城”为主题的软件绿色联盟开发者大会圆满落幕。本次大会汇聚了国内网络安全领域的顶尖专家、学者及企业代表,围绕网络与信息安全软件开发的前沿技术、产业趋势与生态建设展开深入探讨,旨在应对日益严峻的网络安全挑战,推动安全可控的软件产业高质量发展。
一、 时代背景:安全形势催生“新长城”需求
随着云计算、大数据、人工智能等新一代信息技术的广泛应用,网络边界日益模糊,安全威胁呈现复杂化、常态化趋势。关键信息基础设施面临的风险加剧,数据泄露、勒索软件、供应链攻击等安全事件频发。在此背景下,单纯依赖外围防护的传统安全模式已难以满足需求,必须从软件开发源头植入安全基因,构建自主可控、内外兼修的信息安全新长城。大会指出,网络与信息安全软件开发不仅是技术问题,更是关乎国家数字经济发展的战略基石。
二、 核心议题:聚焦安全开发全生命周期
大会重点讨论了如何将安全能力融入软件开发的整个生命周期。与会专家一致认为,安全的软件是设计出来的,而非事后修补的。议题涵盖:
- 安全左移与DevSecOps实践:强调在需求分析、架构设计、编码测试等早期阶段引入安全评估,通过自动化工具链实现持续集成与持续安全监测,降低修复成本。
- 开源软件安全治理:针对开源组件广泛应用带来的供应链风险,探讨建立企业级开源治理体系,包括组件成分分析(SCA)、漏洞情报联动和合规审查,保障软件供应链安全。
- 零信任架构落地:随着远程办公和云化业务普及,零信任“永不信任、始终验证”的理念成为焦点。会议展示了基于身份的动态访问控制、微隔离等技术在安全软件开发中的应用案例。
- 数据安全与隐私保护:结合《网络安全法》及等保2.0要求,研讨数据分类分级、加密存储、脱敏计算等技术在软件产品中的工程化实现。
三、 技术演进:AI与自动化赋能安全开发
大会展示了网络与信息安全软件开发的最新工具与平台。人工智能技术被广泛应用于恶意代码检测、漏洞挖掘和威胁狩猎,显著提升了安全响应效率。低代码安全开发平台、安全编排自动化与响应(SOAR)等工具,帮助开发人员以更低门槛构建安全功能。软件绿色联盟发布的系列安全开发指南与标准,为行业提供了可操作的实践参考。
四、 生态共建:联合构筑产业安全防线
构筑信息安全新长城需要产学研用各方协同发力。大会呼吁:
- 企业层面:加大安全研发投入,建立专门的安全开发团队,将安全指标纳入绩效考核。
- 行业层面:完善安全软件评价标准与认证体系,推动安全能力互认与信息共享。
- 人才层面:加强Security by Design教育,培养既懂开发又懂安全的复合型人才。
软件绿色联盟表示,将持续发挥平台作用,联合成员单位推进安全开发技术研究、标准制定与最佳实践推广,共同守护数字化时代的安全底座。
五、
2019软件绿色联盟开发者大会的成功召开,为网络与信息安全软件开发指明了方向:从被动防御转向主动免疫,从单点防护转向体系化对抗。以安全内建、生态共治为路径,中国软件产业正凝聚力量,构筑起一道道坚不可摧的信息安全新长城,为数字中国建设保驾护航。